

Кибератаките срещу хладилници в супермаркети във Франция през октомври подтикнаха шведската верига Coop да предприеме действия. Но реакцията ѝ не беше достатъчно бърза.
В началото на ноември хакери атакуваха хладилните системи в седем от магазините ѝ. Засегнатите обекти е трябвало да преминат през актуализация на системите за сигурност само два дни по-късно, съобщи говорител на компанията пред CNBC.
Обикновено и същевременно жизненоважно оборудване, използвано от бизнеса в ежедневната му дейност, се превръща в предпочитана мишена на кибератаки през последните седмици.
Експерти предупреждават, че съчетанието от известни уязвимости, пропуски в базовите мерки за сигурност и неяснота относно това дали отговорността е на доставчиците или на техните клиенти задълбочава проблема. В същото време изкуственият интелект (AI) прави киберзаплахите по-бързи и по-сложни.
Гай Сегал, главен изпълнителен директор на компанията за киберсигурност Sygnia, заяви пред CNBC, че през октомври компанията му е обработила с 285% повече инциденти в сравнение със същия месец година по-рано. Нарастващото търсене е принудило дружеството да отказва помощ на някои бизнеси, потърсили спешна подкрепа.
„Преди нещата да се подобрят, ще станат още по-лоши“, заяви Сегал.
Обикновеният бизнес е изложен на риск
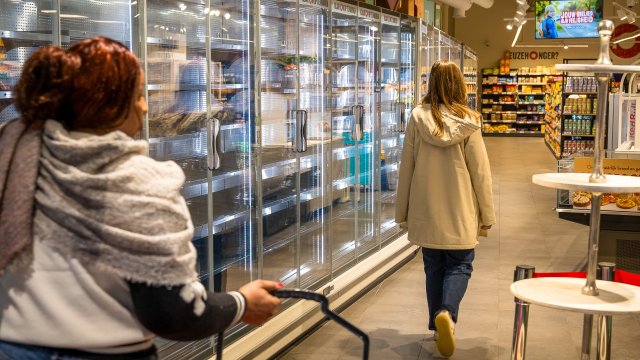
Последните кибератаки бяха насочени срещу хладилни системи в стотици супермаркети в Европа. Хакерите променяли дистанционно температурните настройки, принуждавайки търговците да изхвърлят развалени хранителни продукти.
Впоследствие Франция обвини киберподразделение, свързано с Иранската революционна гвардия, за извършването на атаките. Техеран отрича обвиненията.
Фредрик Бликс, изследовател в областта на киберсигурността в Стокхолмския университет, заяви пред CNBC, че хиляди индустриални системи за управление продължават да бъдат достъпни през публичния интернет, понякога въпреки предупрежденията на производителите.
Сегал посочи, че основните мерки за киберзащита, като многофакторната автентикация и сегментирането на мрежите, са по-важни от всякога.
По думите му рисковете за ключова обществена инфраструктура, като електропреносната мрежа, са във фокуса на вниманието и затова тя „обикновено е доста добре защитена“.
„Винаги обаче има отделни елементи от веригите за доставки на стоки и услуги, които са много, много по-слабо защитени. Това могат да бъдат супермаркети, бензиностанции или дори информационните екрани в метрото“, каза Сегал, визирайки подземната железница в Лондон.
„Новото нормално“
Атаките срещу супермаркетите показват, че „това е новото нормално и определено трябва да послужи като сигнал за събуждане на всяка компания“, добави Сегал.
Той отбеляза, че достъпните инструменти с изкуствен интелект премахват необходимостта от специализирани технически познания и значителни ресурси за извършване на кибератаки. Сегал даде пример с неотдавнашен инцидент, при който клиенти на компанията са станали жертва на пробиви само шест часа след публичното оповестяване на дадена уязвимост. Извършителите използвали изкуствен интелект, за да действат по-бързо - процес, който година по-рано би могъл да отнеме седмици.
Сегал, чиято компания помага на дружествата да реагират при пробиви в сигурността и да укрепват защитата си, предупреди, че бизнесите, които предварително не са осигурили подкрепа за реакция при инциденти, може да срещнат сериозни затруднения при търсенето на спешна помощ. Причината е, че претоварените компании за киберсигурност дават приоритет на вече съществуващите си клиенти.
В един от случаите Sygnia е трябвало да откаже помощ на компания, тъй като не е разполагала със свободни екипи за реакция. По думите на Сегал въпросната компания вече е получила отказ от десет други доставчици на такива услуги.
Джейкъб Силвърман, главен изпълнителен директор на консултантската компания за управление на риска Kroll, заяви пред CNBC по-рано този месец, че подразделението ѝ за реакция при инциденти работи на пълен капацитет на фона на това, което той определи като „най-рязкото ускоряване на заплахите, което някога сме наблюдавали“.
Компаниите бързат да укрепят защитата си
Гай Сегал смята, че търговците на дребно трябва да се отнасят към рисковете за киберсигурността със същата сериозност, с която подхождат към пожарната безопасност и хигиената на храните, включително когато възлагат поддръжката на оборудването на външни изпълнители.
Кибератаката срещу магазините на Ahold Delhaize в Белгия и Люксембург на 2 ноември показа колко различно са реагирали отделните независими търговски обекти на предупрежденията след по-ранните атаки във Франция.
Търговците са били предупредени за уязвимостите след първоначалните атаки във Франция. Обектите, които са приложили препоръчаните мерки за защита, са избегнали последствията, заяви главният изпълнителен директор Франс Мюлер пред инвеститорите по-рано този месец по време на представянето на финансовите резултати. По-малките оператори обаче, разполагащи с по-ограничени технически ресурси, са срещнали затруднения при извършването на необходимите промени.
Финансовите последици от кибератаките могат да бъдат значителни. През ноември Ahold Delhaize съобщи на инвеститорите, че отделна кибератака през октомври срещу онлайн операциите и веригата ѝ за доставки ще намали продажбите през четвъртото тримесечие с 200 млн. евро.
Датският корабен гигант Maersk, който понесе загуби от приблизително 250-300 млн. долара вследствие на кибератаката NotPetya през 2017 г., инвестира почти десетилетие в укрепване на защитата си.
Главният изпълнителен директор Винсент Клер заяви пред CNBC по-рано този месец, че преживяното е довело до значителни инвестиции в капацитета за сигурност на компанията. Той обаче предупреди, че изкуственият интелект позволява на нападателите да стават все по-ефективни.
„Всички участват в надпревара за укрепване на защитата“, посочи той.
Какво следва?
Проучване на компанията за киберсигурност Censys установява, че броят на контролерите за хладилни системи на производителите Danfoss и Copeland, достъпни през интернет и изложени на риск от хакерски атаки, е намалял с 53% в световен мащаб между 9 октомври и 5 ноември.
Въпреки това над 3100 устройства продължават да бъдат достъпни. От Censys посочват, че не могат да установят дали спадът се дължи на трайни подобрения в сигурността или просто на изключването на част от оборудването от интернет.
Говорител на Copeland потвърди, че някои от хладилните системи на компанията са били засегнати от уязвимостта. Той заяви, че дружеството се е свързало с клиентите си, за да им напомни препоръките за киберсигурност, включително устройствата да не бъдат свързвани към публичния интернет и софтуерът им да се актуализира редовно.
Във Великобритания се провежда тайна операция за киберсигурност, чиято цел е да защити десетки хиляди хладилни системи в супермаркети, складове, ресторанти и други търговски обекти, съобщи BBC в петък. След като в края на октомври изследователи открили сериозна уязвимост, специалисти по киберсигурност, ИТ екипи и Националният център за киберсигурност на Великобритания започнали да предупреждават десетки компании и да обезопасяват системите им, преди хакерите да успеят да се възползват от слабостта.
Законът на Европейския съюз (ЕС) за киберустойчивостта също ще въведе по-строги изисквания за сигурност към производителите на свързани продукти от декември 2027 г. Законодателството обаче не задължава цялото вече съществуващо оборудване да бъде приведено в съответствие с новите стандарти.
На 6 ноември Бликс заяви пред CNBC, че европейските власти трябва да възприемат по-проактивен подход към ограничаването на уязвимостите. Според него това означава да идентифицират изложените на риск индустриални системи за управление и да се свързват с техните оператори, преди да са станали обект на атаки.
„Това, което ме тревожи, е, че всъщност не правим нищо“, каза той и добави, че „разместваме купища документи“ и „извършваме множество оценки на риска“, но не предприемаме реални действия.
 17:00 | 21.11.26 г.

 Димитър Радев, БНБ: Черно море е регионален риск с по-широки последици
 Община Варна планира да продаде за застрояване три апетитни общински терена
 Изкуствен интелект реши 170-годишна математическа загадка
 Йовчев за ситуацията в Черно море: Трябва спешно да се промени законът и да се разшири обхватът на ВС
 Двама пострадали при тежка катастрофа в Добрич, 25-годишен е с опасност за живота

 продава, Офис, 62 m2 София, Център, бул. Витоша, 302950 EUR
 продава, Двустаен апартамент, 83 m2 София, Бояна, 302950 EUR
 продава, Едностаен апартамент, 40 m2 Варна, Възраждане 1, 82000 EUR
 дава под наем, Тристаен апартамент, 77 m2 София, Център, 699 EUR
 дава под наем, Тристаен апартамент, 76 m2 София, Дружба 2, 799 EUR

 Интересът към туризма сред природата расте на фона на климатичните рискове
 Такаичи балансира между Русия и Китай при визитата си в Азия
 Какаото поскъпва в Европа заради новите правила срещу обезлесяването
 Изследовател от Anthropic обяви, че е доказал хипотезата на Риман
 Еуфорията около AI отстъпва място на страха на Уолстрийт

 Властите в Швеция подменят пътни знаци заради руски танк
 Stellantis се оттегля изцяло от моторните спортове
 Следващият Maybach ще има водопад в салона
 Пет нови брутални кросоувъра от Китай, които копират Defender
 90 години Opel Kadett: Как германската революция се превърна в „Москвич“

 Патриарх Даниил: Възпитавайте децата си във вяра, учете ги на честност и любов
 Във Франция изпитват робот-строител, изграждащ до 60 кв/м зидария на ден
 Руски товарен кораб и бил атакуван във Финския залив
 Затварят участък от Софийския околовръстен път от утре
 ГДБОП получава близо 1500 сигнала месечно за видеа и клипове с незаконно съдържание с деца