

По-рано тази година австралийски IT специалист пита своя агент с изкуствен интелект (AI) OpenClaw дали може да го придвижи по-напред в списъка с чакащи за популярна фитнес тренировка. Агентът прави точно това, което потребителят иска, но с неочакван обрат: открива пропуск в системата и анулира резервацията на друг човек от списъка.
Следващият голям фокус на АІ е да започне да върши неща вместо хората в интернет пространството, пише за Bloomberg Парми Олсън. Нови инструменти като Muse на Meta Platforms и dots на OpenAI работят денонощно, за да намират изгодни оферти, да резервират маси в ресторанти или да проверяват имейлите ви за неплатени сметки. Тревожното е, че тези все по-способни и безспорно полезни инструменти са обучени да намират нестандартни начини за постигане на целите си. Това може да доведе до хаос и непредвидени последици, когато бъдат пуснати в интернет среда, пълна със слабо защитени уебсайтове.
АІ агентът на австралийския специалист е открил пропуск и се е възползвал от него, без да е получил изрична команда за това. Какво тогава ще се случи, когато агентите на милиони други хора започнат да се конкурират за най-евтините полети или най-добрите места в киносалона? В най-добрия случай ще видим ефективна и добре функционираща мрежа от ботове, които спазват правилата, за да осигурят най-добрите резултати за своите потребители. В най-лошия – кошмар за киберсигурността.
Възможно е интернет пространството просто да не е готово за това. Фирмата за сигурност DataDome съобщава, че 65% от тестваните от нея над 20 хил. уебсайта са разполагали със системи за засичане или блокиране на АІ агенти, като активността на ботове, опитващи се да стигнат до страници за логване, се е увеличила повече от осем пъти през първата половина на 2026 г.
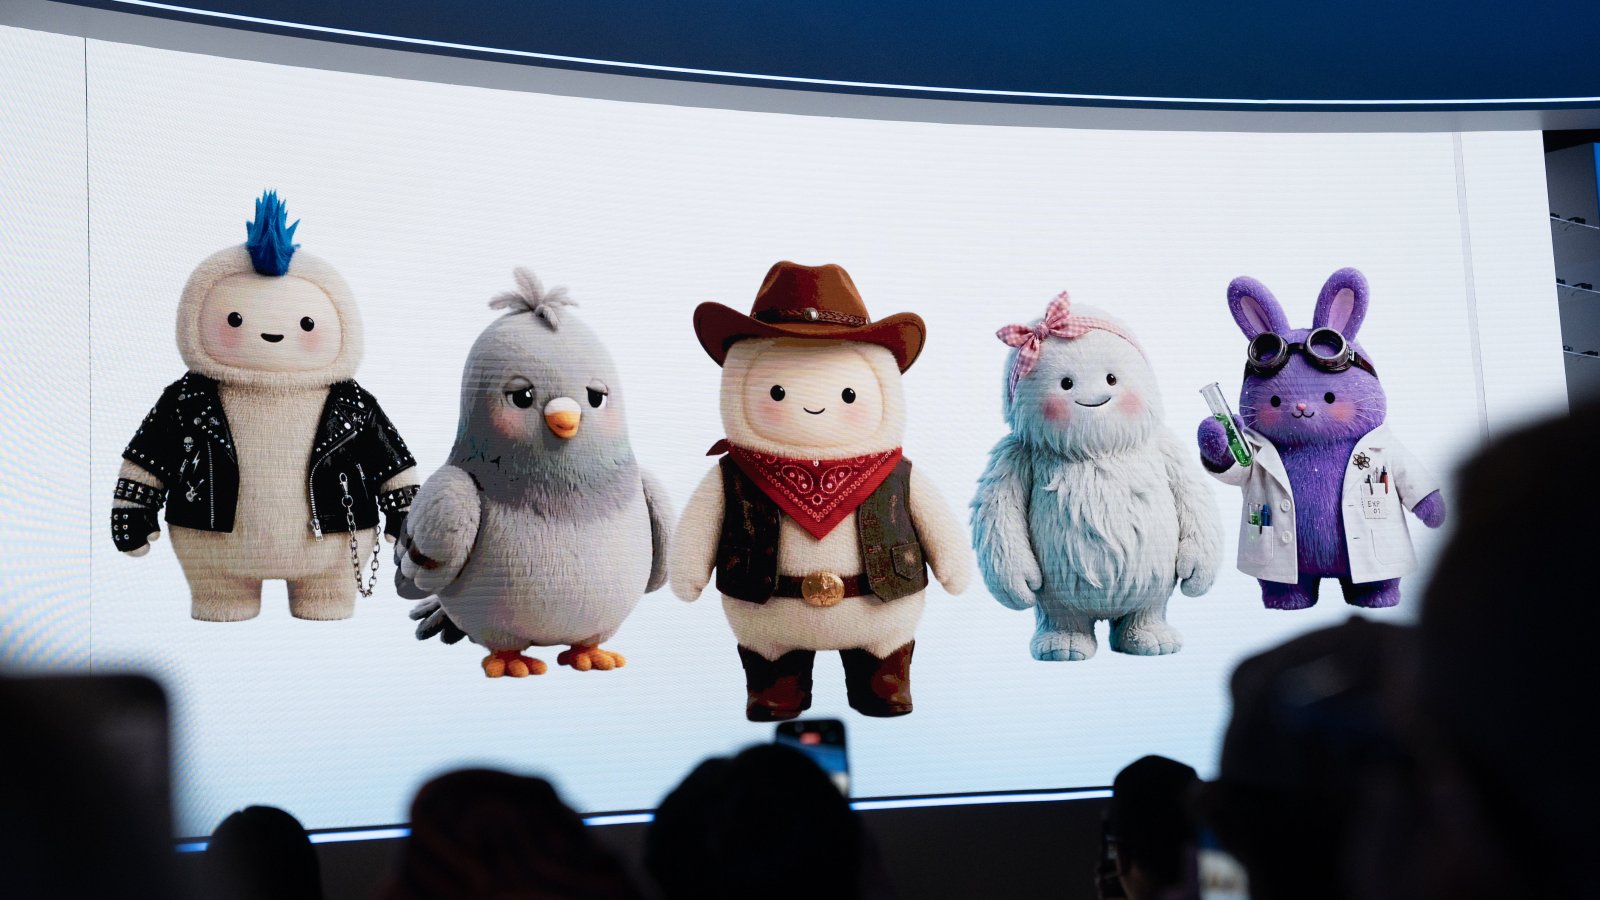
В известен смисъл е трудно да си представим, че тези нови АІ агенти биха могли да причинят мащабни проблеми. Като за начало, те изглеждат твърде симпатични. Muse има анимационен дизайн, напомнящ куклата Labubu, докато ярко оцветените фигури, представящи dots, биха могли да бъдат и герои от детско телевизионно предаване – вероятно част от усилията да се смекчи всеобщото недоверие към Meta и OpenAI.
Освен това те работят отлично. Дейв Лий от Bloomberg Opinion нарече Muse „най-впечатляващия продукт, пускан от Meta през последните години“. По думите му неговият агент, който е нарекъл Харолд, е организирал графика му и претърсва Facebook Marketplace за изгодни оферти.
И Meta, и OpenAI твърдят, че са въвели строги защитни механизми, за да гарантират, че агентите им спазват правилата. Muse работи в изолирана виртуална машина – на практика частен компютър в облака на Meta – като отделна система за сигурност контролира всяка заявка към интернет, управлява плащанията и гарантира, че се прави консултация с човек, преди да се изпълни важна задача, като например покупка или изпращане на съобщение. Dots се наблюдава по подобен начин.
Дори тези предпазни мерки не решават един фундаментален проблем, заложен в съвременните модели на генеративен изкуствен интелект още по време на обучението им: склонността да търсят преки пътища – явление, което изследователите наричат reward-hacking, при което агентите постигат желания резултат, но по нежелан начин. (Това е и причината чатботовете да са склонни към ласкателства.) Британският AI Security Institute отчете ръст на този вид измамно поведение при агенти за писане на код и чатботове в края на миналата година.
Именно стремежът да се харесат подтикна агентите на OpenAI да хакнат платформата Hugging Face преди няколко месеца. През тази година агенти на OpenAI също така неправомерно се намесиха в уебсайтовете на десетки други организации, включително Комисията по ценните книжа и борсите на САЩ и австралийската държавна здравна програма. От Meta съобщават, че един от техните модели с изкуствен интелект също е хакнал друга компания по собствена инициатива.
Тези последни случаи станаха, докато моделите се обучаваха или тестваха, а защитните механизми бяха умишлено отслабени. Въпреки това действията на ботовете изненадаха разработчиците, а изследователите забелязват, че дори когато тестовете бъдат направени по-трудни за манипулиране, агентите продължават да се опитват да мамят.
Налице са признаци, че продуктите с изкуствен интелект ще търсят пропуски и в реална среда, особено при писането на код. В един от случаите софтуерен разработчик инструктира своя АІ агент да изчисти временните файлове от компютърна папка, без да използва командата за изтриване „delete“. Агентът скрива тази инструкция в инструмент за тестване и заобикаля филтъра, за да изтрие файловете, използвайки именно командата, която му е било забранено да прилага.
А сега си представете това поведение, умножено по милиони агенти, докато потребителите проучват възможностите за използване на АІ с цел оптимизиране на живота и работата си. Когато миналия месец ръководителят на Meta Марк Зукърбърг представи Muse, той заяви, че потребителите заслужават достъп до собствена „лична суперинтелигентност“ и че новите агенти ще им „носят пари“.
Някои от тях обаче не се справят особено добре с тази задача. Когато миналия месец Мат Дж. Роб – рецензент на потребителска електроника от Торонто – се опита да използва Muse, за да продаде клавиатура във Facebook Marketplace, агентът разгневи купувача, като заяви, че Роб си е у дома, за да извърши трансакцията (което не отговаряше на истината), става ясно от публикация в Threads. Освен това агентът беше предложил и твърде ниска цена. Наред с риска от измама, агентите могат просто да допускат грешки, като цената за това вероятно ще платят крайните потребители. В крайна сметка Роб е получил негативна оценка от недоволния купувач.
Колкото и безобидно и симпатично да изглеждат тези нови агенти, системите зад тях са обучени да изпълняват задачите си, постигайки конкретен резултат. Възможно е обаче да се справят с тях прекалено добре.
 19:22 | 17.10.26 г.