


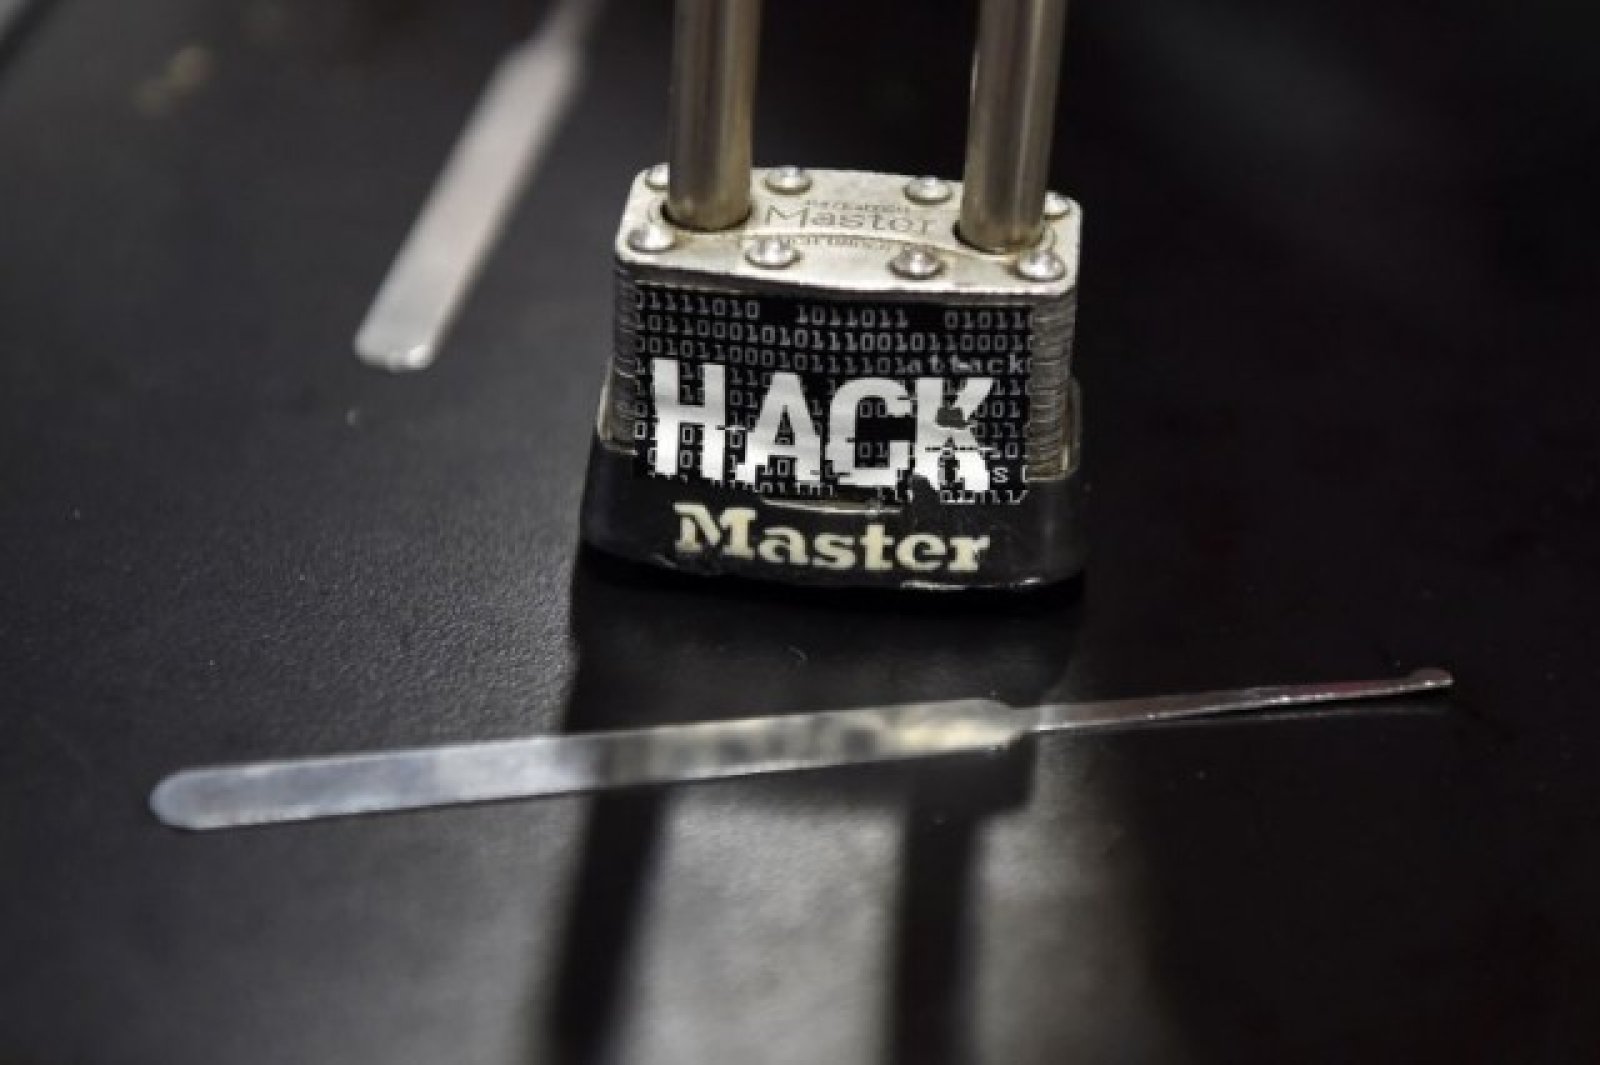


Мащабна хакерска атака спря достъпа до някои от най-големите и известни сайтове тази нощ, съобщава Ройтерс.
Атаките удариха Twitter, Paypal, Spotify и клиенти на компанията за домейн услуги от Ню Хемпшир Dyn. Хакерите са използвали за целта хиляди свързани с интернет устройства, които са били заредени със зловреден код, предизвикал прекъсванията.
Първоначално прекъсванията са започнали в източните райони на САЩ и след това са се разпространили към другите части на страната и Европа. Потребители се оплакват, че не са могли да използват и Mashable, CNN, the New York Times, the Wall Street Journal, Yelp, както и някои функции на Amazon.com.
"Сложността на атаките е това, което ни затруднява”, коментира Кайл Йорк от Dyn. Компанията обясни, че атаките са дошли от милиони интернет адреси, което ги превръща и в една от най-големите подобни кампании, виждани някога.
Департаментът на САЩ по вътрешната сигурност и Федералното бюро за разследване (ФБР) обявиха, че са започнали разследване на инцидентите.
Проблемите идват в момент на безпрецедентни страхове заради кибер заплахите в САЩ, къдео хакери проникнаха в политически организации и избирателните агенции.
Част от зловредния трафик е дошъл от свързани устройства - включително камери и цифрови видеорекордери, които са били заразени със софтуер, наречен Mirai.
Въпросният код в момента е изключително популярен сред различни престъпни групи, които все по-често го прилагат при кибер атаки, коментира Алисън Никсън, директор изследване на сигурността, във Flashpoint, която помага на Dyn в разследването на атаките.
Дейл Дрю, главен служител по сигурността на комуникационния доставчик Level 3, казва, че други мрежи от компрометирани машини също са били използвани в атаките. Хакерите така са се възползвали от трафика на услугите, че за Dyn е било изключително трудно да изолира “лошия” трафик без да пречи на законното разследване на атаките.
Компанията не е можела да блокира проблемните адреси, защото е щяло да се стигне до блокиране и на услугите на Google или OpenDNS, допълва Матю Принс, главен изпълнителен директор по сигурността и съдържанието на CloudFlare.
Американският департамент за вътрешната сигурност още миналата седмица предупреди за атаки от интернет на нещата, след като се появи кодът Mirai, припомня информационната агенция.
 18:26 | 11.09.22 г.

 От 1 ноември ще има такси от 2 евро за обработка на онлайн пратки, влизащи в ЕС
 Тръмп отхвърли иранското предложение за отваряне на Ормузкия проток
 От „Аз вярвам и помагам“ даряват два чисто нови пункта за кръводаряване в София и Плевен
 Катастрофира автобус от градския транспорт на Варна
 Илиан Илиев е доволен от старанието на футболистите си срещу Дунав

 дава под наем, Тристаен апартамент, 180 m2 София, Лозенец, 1900 EUR
 продава, Двустаен апартамент, 79 m2 Бургас област, гр.Созопол, 212000 EUR
 продава, Тристаен апартамент, 68 m2 Варна, Младост 2, 134900 EUR
 продава, Тристаен апартамент, 74 m2 Варна, Владиславово, 117500 EUR
 продава, Тристаен апартамент, 68 m2 Варна, Младост 2, 155000 EUR

 Ниското ниво на Рейн принуждава индустрията да се адаптира
 Bentley представи първия си електромобил - луксозен SUV с мериносова вълна
 Лула забранява онлайн хазарта на фона на рекордни дългове в Бразилия
 „Тамагочито“ на Зукърбърг може да се превърне в iPod момента на Meta
 ЕС предупреждава за криза с цените на енергията преди зимния сезон

 Porsche патентова автоматик с фалшив педал на съединителя
 Шампион във Формула 1 се сдоби с най-скъпото Bugatti Veyron
 Всъдеходите с най-скъпи разходи за ремонт
 Защо малкият пробег на автомобила може да бъде капан
 Абсурдите на пазара в Иран и държавната автомобилна лотария

 Не е членство, но не е и просто партньорство: какво предлага ЕС на Канада
 Демерджиев за акцията на ГКПП "Лесово": Предотвратихме пласирането на хиляди дози смърт
 Търговските войни удариха френска индустрия: продажбите се сринаха с 90 млн. бутилки
 Младите превръщат ИИ в кариерен коз: как Gen Z използва технологията, за да печели повече
 Вучич звънна на Путин преди оставката си: газът и НИС бяха сред ключовите теми





















преди 9 години Лошите руснаци са виновни, лично путин е натиснал червения бутон за старт за да спре добрата баба клиторка по пътя и към президентския пост отговор Сигнализирай за неуместен коментар