



Във вътрешноведомствена бележка Федералното бюро за разследвания (ФБР) предупреди за хакерска атака на колектива „Анонимните“ над правителствени агенции на САЩ, като точният им размер засега е неизвестен. Според ФБР тези атаки са започнали през декември миналата година и са оставили "задни врати" в компрометираните системи, които са били използвани и през последния месец. Новината съобщава агенция Ройтерс, която разполага с документа.
Най-успешните атаки са били срещу армията на САЩ, Министерството на енергетиката, Министерството на здравеопазването, а може би и много други органи. Според вътрешен мейл от началник-щаба на Министерството на енергетиката са били откраднати данни на повече от 100 000 служители, подизпълнители и други лица, включително и банкова информация. Държавните служители изразяват "дълбока загриженост" относно факта, че откраднатите банкови информации може да доведат до опити за кражба.
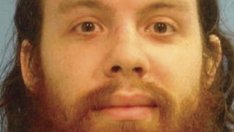

Американската федерална полиция намира връзка между атаките и ареста на 28-годишния британски гражданин Лаури Лов, който беше арестуван през октомври. Британските кибер власти (National Cyber Crime Unit, NCCU) заявиха, че той е проникнал в компютрите на държавните ведомства на САЩ и е откраднал "голямо количество данни". Той е влязъл заедно с други хакери в системите на американската армия, на Агенцията по отбраната на САЩ, на Американската агенция за защита на околната среда и NASA и е нанесъл щети за милиони долари.
„Нямате представа какво можем да направим с правителството на САЩ, ако искаме", цитира прокуратурата изказване, изпратено от Лов към негов колега - хакер. „Тези неща са наистина интересни. Това на практика е цялата информация за всеки служител или изпълнител там, каквато ще е необходима за една пълноценна кражба на самоличност".
Вътрешната бележка на ФБР дава на администраторите информация за това как те могат да разберат дали техните системи са изложени на риск. „Въпреки някои разкрития и атаки по-голямата част от случаите на успешно проникване все още не са публично достояние“, се казва в съобщението. „Точният брой на компрометираните системи е неизвестен. Но все пак налице е един голям проблем и от съществено значение е да се справим с него".
Компрометирането на електронните системи на властите е било възможно чрез уязвимост в Adobe ColdFusion, софтуерна платформа за уеб приложения. Самият разработчик на ColdFusion – Adobe, е трябвало през тази година да осигури няколко актуализации на защитата, а наскоро при голяма хакерска атака е бил откраднат и сорс-кода на ColdFusion.
 15:34 | 12.09.22 г.

 Есента е сезонът в който скритите повреди по автомобила излизат наяве
 Демонстрации по бойни изкуства откриват Дните на японската култура във Варна
 Ново оръжие срещу високата скорост: „Драконовите зъби“ сменят "легналите полицаи"
 Обучава родните моряци за работа с белгийските минни ловци
 Дават по 50 евро за Коледа на най-бедните у нас

 продава, Тристаен апартамент, 220 m2 София, Център, 565000 EUR
 дава под наем, Склад, 280 m2 София, НПЗ Искър, 1300 EUR
 продава, Тристаен апартамент, 86 m2 Русе, Идеален Център, 200000 EUR
 продава, Парцел, 76996 m2 София, Околовръстен Път, 3079840 EUR
 дава под наем, Тристаен апартамент, 86 m2 Хасково, Любен Каравелов, 400 EUR

 Саудитският износ на петрол достигна връх от началото на войната
 Най-трудната част от дигитализацията е промяната в мисленето
 България трупа дълг, но без реформи няма да ускори растежа
 От склада до етикетите и касата: Как AI променя пазаруването във „Фантастико“
 Корпоративният AI преминава от експерименти към работещи решения

 Рядко Bugatti Veyron се продаде за рекордна сума
 Още един германски автомобилен доставчик фалира
 Сърбин зарежда 136 пъти с чужда карта и препродава дизела за 1 евро
 Може ли литиево-йонният акумулатор да убие алтернатора на колата ви
 Единственото BMW M5 с W10 излиза на търг

 САЩ връщат танковете Abrams в Литва: новото разполагане засилва натиска върху Руси
 Каква дреха да добавите в гардероба си за есен/2026 според вашата зодия?
 Катрин Зита-Джоунс и Майкъл Дъглас с общ рожден ден и секси снимка
 На какво оказва влияние менопаузата?
 Откриха канабис в кравефермата на затворническото общежитие в Смолян






















