

С 293% са нараснали атаките по имейл в цял свят през първата половина на 2024 г. спрямо същия период на предходната година, сочи Докладът за киберзаплахите на Acronis за полугодието. Същевременно броят на засечените атаки със зловреден софтуер (ransomware) е скочил с 32 на сто между четвъртото тримесечие на 2023 г. и първото на тази година, допълва докладът, който е базиран на проследяването на над 1 млн. уникални крайни устройства с операционна система Windows в 15 държави по света.
Според Acronis атаките със зловреден софтуер продължават да са сериозна заплаха за малките и средните по размер фирми, особено за тези, които работят в ключови сектори като държавния и здравеопазването.
Общо 10 нови ransomware групи е засякла Acronis през първото тримесечие на годината. Те са осъществили 84 кибератаки по света. Най-активните групи са LockBit, Black Basta и PLAY, като тези три отговарят за 35% от извършените атаки.
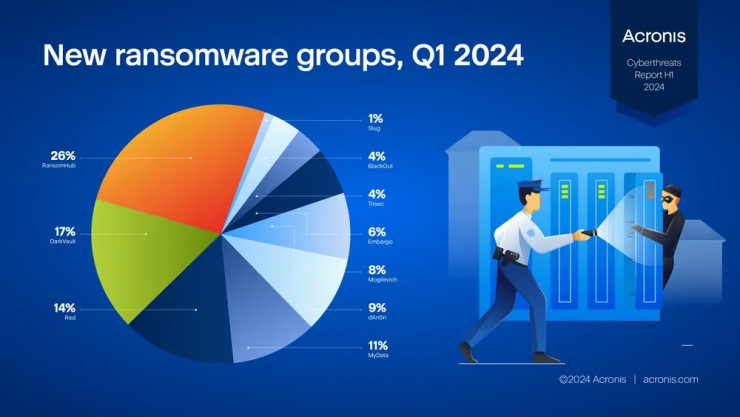 Нови рансъмуеър групи за първото тримесечие на 2024 г. Графика: Acronis
Най-атакуваните със зловреден софтуер държави между януари и март 2024 г. са Бахрейн, Египет и Южна Корея.
През същия период общо 28 млн. URL адреса са били блокирани. Всъщност 26% от потребителите са се сблъскали с фишинг атаки чрез зловредни URL адреси.
На постоянни атаки от януари до май 2024 г. са били подложени доставчиците на управляеми услуги. Обемът на имейлите е скочил, което пък е съвпаднало с 47-процентния ръст на имейл атаките, насочени към организации. Фишинг атаките по имейл са били най-честият начин, по който те са атакувани, разкрива още докладът. Според него цели 27,6% от всички получени имейли са били спам, а 1,5% от тях съдържат зловреден софтуер или фишинг линкове.
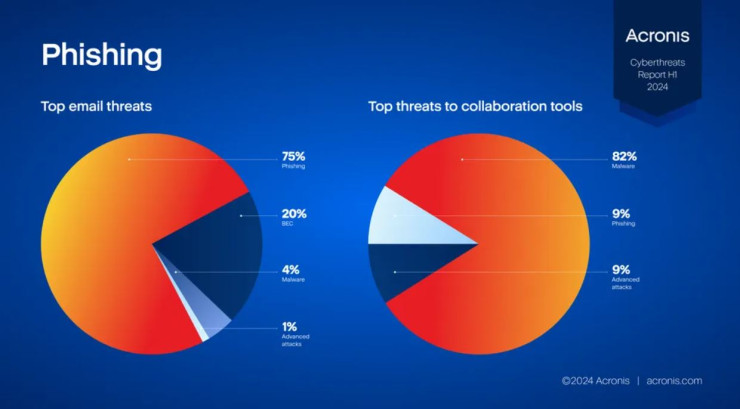 Данни за фишинг атаките. Графика: Acronis
На този етап средната продължителност на зловредния софтуер в мрежата е 2,3 дни.
Само през първото тримесечие на годината публично са докладвани 1048 случая на атаки със злонамерен софтъер, което е с 23% повече спрямо същия период на 2023 г. От своя страна, социалното инженерство е нараснало с 5 на сто през първото полугодие на миналата година, като malware атаките са намалели от 11% през същия период до 4% през първата половина на настоящата година.
Изкуственият интелект продължава да се ползва и от киберпрестъпниците. Те залагат на инструменти като WormGPT и FraudGPT. Макар че изкуственият интелект може да помогне на нападателите във всеки етап от веригата на кибератаката, посочват от Acronis, той може да влезе в ролята на защитен механизъм. Чрез технологията могат непрекъснато да бъдат засичани атаки, да се съобщава за тях, а експертите своевременно да предприемат действия.
 12:43 | 20.08.24 г.

 МФ отрече за реформа на втория стълб на пенсионното осигуряване
 Делегатът на Черно море - Ботев (Вр) отхвърли обвиненията, че е имало пропуски в организацията
 Засаждат над 400 дървета в район "Одесос" във Варна
 Русия, Украйна и САЩ ще преговарят на 10 и 11 ноември
 Няма да спират тока в района на свлачището край Златните

 продава, Тристаен апартамент, 129 m2 София, Докторски паметник, 1120000 EUR
 дава под наем, Склад, 72 m2 София, Левски Г, 500 EUR
 продава, Тристаен апартамент, 89 m2 Хасково, Училищни, 152000 EUR
 дава под наем, Двустаен апартамент, 74 m2 София, Красно Село, 549 EUR
 продава, Двустаен апартамент, 81 m2 София, Кръстова Вада, 219500 EUR

 Прекалената диференциация пречи на учениците да напредват заедно
 България може да стане доставчик на сателитни услуги за ЕС
 Ръководителите на Уолстрийт са разделени за рисковете около AI
 Китай използва ограничения за строителни машини за натиск срещу Индия
 Гигантите от Уолстрийт не смятат, че има AI балон

 Range Rover остава без двата си „достъпни“ модела
 BMW се подигра на Toyota за скучните им коли
 Ferrari F50 постави нов рекорд на търг
 Nissan 300ZX беше спасен след 28 години в плевня
 Липса на основна част спира производството на Fiat

 Цветовете лак за нокти, модерни за ноември
 Невидимата рана в Украйна: Един от трима цивилни има симптоми на ПТСР
 Кои звезди впечатлиха с визии за Хелоуин?
 Сандра Бълок показа редки семейни снимки с двете си деца
 Ейса Гонсалес и Меган Морони се шегуват, че са новото поколение гаджета на спортисти