




Общият регламент за защита на данните (GDPR) на Европейския съюз влезе в сила през 2018 г. и оттогава доста организации са нарушили правилата му. Всъщност за малко повече от три години са издадени над 650 глоби, свързани с нарушения на GDPR.
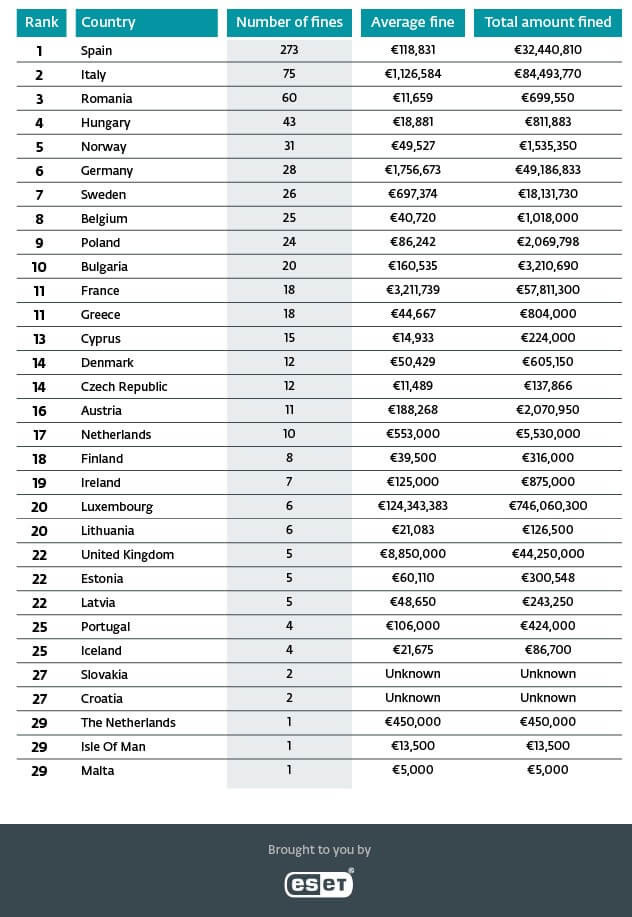
България попада сред страните, които са наложили най-много глоби по тази причина. Страната е на 10-то място в ЕС с наложени 20 глоби на обща стойност над 3,21 млн. евро. Средната стойност на глобите у нас е над 160 хил. евро.
Това сочи проучване на компанията за киберсигурност ESET, според което първите десет държави са наложили глоби за над 193 млн. евро от 2018 г. насам. Проучването включва данни за най-големите глоби, налагани на компании, най-честите причини за глоби по GDPR и страните, които налагат най-много и най-големите глоби.
И така, в кои държави е имало най-много нарушения?
Въпреки че средната глоба, наложена на испански организации, е сравнително ниска - малко над 118 хил. евро, Испания е наложила най-голям брой глоби - общо 273. Така в страната са регистрирани малко над една трета от всички нарушения на GDPR досега.
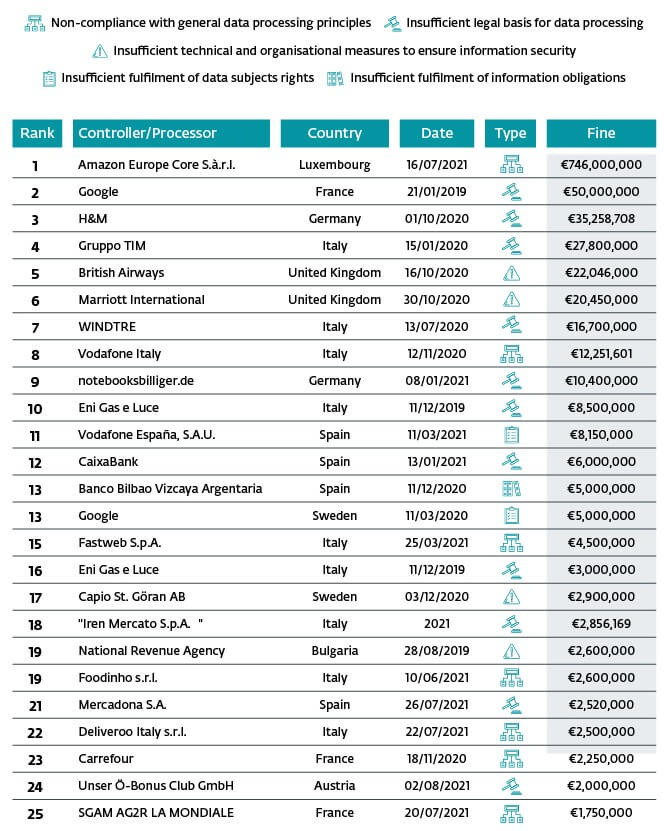
Италия има съмнителната чест да бъде не само страната с втория по големина брой глоби, но и е на второ място по обща сума на глобите: над 84 млн. евро от 2018 г. насам. Най-известният случай в страната е този на Gruppo TIM, които бяха глобени с 27,8 млн. евро, следвани от WINDTRE (16,7 млн. евро) и Vodafone Италия (12,25 млн. евро).
Средната глоба в Румъния по GDPR възлиза на скромните 11 659 евро, която всъщност е една от най-ниските в Европа, но страната е натрупала голям брой глоби, което я поставя на трето място в проучването. Най-голямата глоба е на Raiffeisen Bank - 150 хил. евро. Сумата бледнее в сравнение с глобите, пред които са изправени големи компании в други страни. За разлика от тях, глобите в Румъния често са били много по-ниски, обикновено само няколко хиляди евро.
Топ 10 на страните с най-голям брой глоби заради нарушения, свързани със защита на данните, се допълва от Унгария, Норвегия, Германия, Швеция, Белгия, Полша и България.
 държави
Най-честите причини за глоби по GDPR
По-голямата част от глобите дотук попадат в категорията "недостатъчно правно основание за обработка на данни" и допреди неотдавнашната глоба на Amazon това беше и основанието както за най-високата средна глоба, така и за най-големия брой платени глоби.
По същество една организация трябва да може да докаже, че има законно основание, което прави обработката на данните "необходима", а не просто полезна - нещо, което над 270 компании не са успели да направят.
Втората най-често срещана причина за глоби е "недостатъчни технически и организационни мерки за гарантиране на информационната сигурност" със 155 нарушения от въвеждането на регламента. Два от най-големите случая на глоби с това основание бяха наложени в Обединеното кралство, където British Airways и Marriott International бяха глобени съответно с 22 млн. евро и 20,45 млн. евро през октомври 2020 г.
Това конкретно правило на регламента има за цел да защити личната информация на потребителите. Нарушения възникват, когато се счита, че организацията не е успяла да гарантира адекватно сигурността на данните на своите потребители.
Третото най-често срещано нарушение е формулирано доста по-общо: "неспазване на общите принципи за обработка на данни". То обхваща по-малко тежки нарушения на GDPR. Данните за общия брой и средния размер на глобите за това нарушение са силно повлияни от голямата глоба, наложена на Amazon тази година.
Най-големите глоби
Най-значителната глоба по GDPR до момента дойде сравнително наскоро, но засенчи всички предишни санкции. Технологичният гигант Amazon беше глобен със 746 млн. евро. Amazon обжалва решението (взето от Люксембург), така че то изглежда ще бъде важен момент в ранната история на GDPR, независимо от развитието на случая.
Втората по големина глоба беше издадена на една от най-големите организации: Google. Интернет гигантът беше глобен с 50 млн. евро от френския регулатор на данни CNIL. Беше счетено, че Google не е успял да информира в достатъчна степен своите потребители за това как се събират техните данни и как се използват в рамките на таргетирана реклама. Въпреки че глобата беше обжалвана през 2020 г., жалбата беше отхвърлена от френския Conseil d’État, най-висшия съд в страната.
Онлайн магазинът на H&M беше наказан с глоба от малко под 35,3 млн. евро миналата година заради незаконно наблюдение на няколкостотин техни служители. Било е установено, че модният търговец на дребно е събирал прекомерно много данни за своите служители в сервизен център в Нюрнберг, включително данни за техните семейства, религия и болести. За разлика от Google и Amazon обаче, H&M прие глобата, обещавайки да компенсира засегнатите служители.
 компании
 12:30 | 12.09.22 г.

 25 пътни инцидента са станали заради пороя вчера във Варна
 Представят книга за Райна Кабаиванска във Варна
 Полицай почина по време на мач в Благоевград
 Талантите на Черно море с убедителна победа в Елитната до 17 г.
 Смърков: Проблемните дерета, речни корита и язовири във Варнеска област са почистени

 продава, Тристаен апартамент, 100 m2 Бургас, Възраждане, 249500 EUR
 продава, Заведение, 330 m2 София, Студентски Град, 450000 EUR
 продава, Мезонет, 250 m2 София, Студентски Град, 400000 EUR
 дава под наем, Двустаен апартамент, 72 m2 София, Банишора, 700 EUR
 продава, Двустаен апартамент, 74 m2 Плевен, Градска Част, 110058 EUR

 ЕС и Великобритания се готвят да изравнят студентските такси
 Дацов: България няма стратегия за овладяване на дефицита
 Собственикът на сръбската Alta Banka е задържан за измама за 430 млн. долара
 Н. Янков: Изборите в САЩ са началото на края на Тръмп и пазарите ще се коригират
 В. Манев: Триумф на демократите ще засегне рисковия капитал и AI

 Най-търсените коли на старо в България: Какво се промени?
 Защо шампионът във F1 няма право да кара своя Mercedes в Италия
 Как концепцията Joyster начерта бъдещето на Skoda
 Завод на Volkswagen започна да разглобява коли
 Революция за новото Renault Mégane – минава на задно предаване

 Претърсиха склад на бащата на Меган Маркъл след материалите за насилие над деца
 Джип закъса на връх Руен, планински спасители го свалиха
 Демерджиев: Заподозреният за убийството на кучето в София е задържан
 Бурното море спира изтеглянето на контейнера, заседнал край Царево
 Фризерите вече са мишена на хакери: ИИ може да направи атаките още по-опасни













преди 4 години Веднъж ми звънят от банката, да ме промотират с някакви си глупости, тъкмо бяха приели ГДПР-а, директно им казах, че аз не съм подписвал нищо, с което да давам съгласие да съм обект на маркетинговите им истории, както и че дори не са ми дали да подпиша отново, каква част от моите данни, съм съгласен да се ползвал, след влизането на ГДПР. Директно ми затвориха и след месец ми пратиха да подпиша документи, където отново им отрязах мизерния маркетинг. Много компании го плюят, но работи. Дори някои сайтове в УСА (на водещи медии), директно баннаха целия ЕС, вместо да си правят труда, да научат правилата. отговор Сигнализирай за неуместен коментар