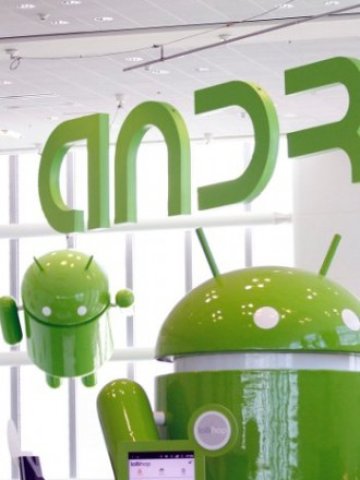
Винаги досега Google хвалеше своята операционна система за смартфони Android като една достъпна алтернатива за Apple и други компании. Точно този вид "достъпност" обаче концернът едва ли е имал предвид - изследователи от Улм са установили дупка в сигурността, което доказва несъвършенството на системата, предадоха световните агенции.
В постинг в своя блог Бастиан Кьонингс, Йенс Никелс и Флориан Шауб от Института за медийна информатика пишат за метод, с който не само че се получава достъп до данните от календара, контактите и снимките от фотоуслугата Picasa, но и могат да бъдат манипулирани.
Сценарият е следният: ако даден потребител се върже към обществен Wlan, неговите данни потенциално могат да бъдат прочетени. Този проблем е известен, но обикновено може да бъде решен чрез посещение на сайт чрез употреба на HTTPS вместо HTTP - това "s" в началото на адреса се грижи за кодиране на данните.
При приложенията това е малко по-различно - тук потребителят бива уверяван, че разработчиците са включили кодиране за достъпа до чувствителна информация. Очевидно обаче Google е направил пропуск в това отношение.
"Не се ползват пароли, а authToken - низ от цифри", заяви Флориан Шауб, съавтор на постинга. Този низ дава възможност за цифрова идентификация. authToken се изпраща автоматично, ако даден потребител на Android е абониран за услугата на Google за автоматична синхронизация.
Веднъж "придобил власт" над чуждата информация, потребителят може да я ползва до 14 дни. "Принципно е напълно възможно да се виждат записи в календара и дори да се променят", казва специалистът по информатика Шауб. "За индустриалния шпионаж например е полезно да се влиза в базата данни с контакти, за да се препращат или четат поверителни мейли", допълва още той.
Заплахата е по-скоро теоретична - досега не е докладван подобен случай на възползване от дупката. Не само услугите на Google са заплашени обаче. Така например всички приложения с Android или на десктопа на компютър, които ползват HTTP вместо HTTPS за пренос на данни, могат теоретично да имат дупка в сигурността. За пример учените дават плъгина на програмата за обмяна на електронни писма Thunderbird, която има достъп до календара на Google.
От интернет гиганта реагират с покаяние: "Знаем за темата и в най-новите версии на Android за календара и контактите успяхме да я отстраним. В момента работим по отстраняването на дупката и в Picasa", казва говорителят Кай Обербек.
И наистина - след версиите 2.3.4 този проблем е отстранен. Само че тази версия досега е инсталирана на съвсем малко смартфони с Android. В момента над 60% от устройствата с Android са с версии 2.2, а последната - 2.3.4 беше пусната едва в края на април и в момента е на по-малко от 1%.
Немците съветват потребителите на по-старите версии просто да избягват ползването на обществени мрежи, докато проблемът не бъде отстранен окончателно.
 19:44 | 13.09.22 г.

 16,04% избирателна активност в цялата страна към 16.00 ч.
 Държавен здравен контрол инспектира 70 обекта във Варна
 Апатията продължава! Под 18 процента гласували във Варненско до 16 ч.
 Русия е готова да възобнови преговорите за мир с Украйна и САЩ
 Над 200 са сигналите за изборни нарушения до 15 ч.

 продава, Къща, 530 m2 Пазарджик област, с.Лесичово, 245000 EUR
 продава, Двустаен апартамент, 72 m2 София, Слатина, 185000 EUR
 продава, Двустаен апартамент, 70 m2 Пловдив, Кършияка, 111000 EUR
 продава, Магазин, 63 m2 София, м-т Гърдова глава, 164000 EUR
 продава, Двустаен апартамент, 61 m2 Бургас, Изгрев, 145000 EUR

 Войната, лихвите и световната икономика, която не се пречупва
 Саксофонът вече не е обект на подигравки в поп музиката
 Най-горещата тенденция в криптосектора разтърсва Сингапур
 Изборите за президент протичат при слаб интерес от българите
 Кейнс е бил прав за повече неща от икономиката

 Това BMW 5-Series (E39) Touring с V8 не е толкова изгнило, колкото изглежда
 Citroen Dyane трябваше да детронира една легенда, но се провали
 Може ли да ви глобят за зареждане на гориво с включено радио
 Миналото отново е на мода и тези модели го доказват
 Легендарно купе на пилот от F1 се продава за над милион евро

 Антуражът на Тръмп за изборите: От стратези до застаряващи звезди
 Изцепките продължават: Част от таван падна в изборна секция
 Ушаков: Готови сме да възобновим преговоритес Украйна след 4 ноември
 39-годишен преби с юмруци 65-годишен шофьор след катастрофа в Русе
 ЦИК: Към 16 часа избирателната активност е 16,04%