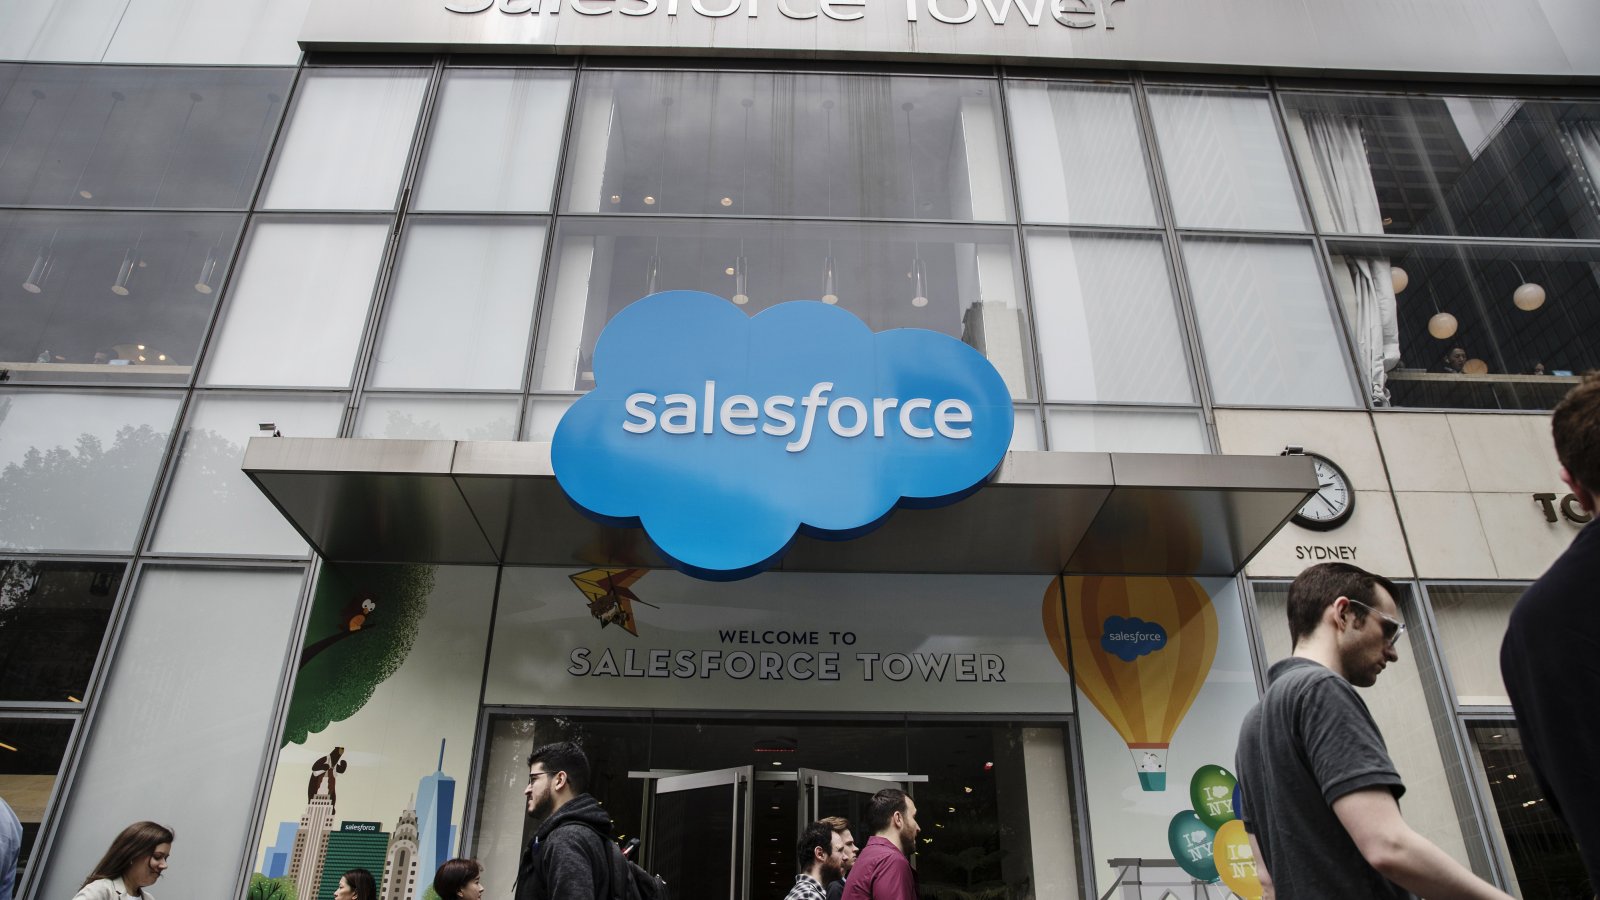


Salesforce е уведомина клиентите си, че няма да плати откуп на хакер, който твърди, че е откраднал голямо количество клиентски данни и е заплашил да ги публикува, разкрива имейл, видян от Bloomberg.
Компанията твърди, че е получила „достоверна информация за заплахи“, показващи, че хакерската група, известна като ShinyHunters, е планирала да сподели информация, открадната по време на инцидент със сигурността по-рано тази година, който включва редица нейни клиенти, гласи имейлът.
Инцидентът е свързан с приложение на трета страна SalesLoft, по-специално с услугата Drift, която се интегрира със Salesforce и помага за автоматизиране на работата с клиенти. Пробивът в приложението е довел до кражба на данни по-рано тази година от редица организации, които използват Salesforce.
Говорителят на Salesforce Алън Цай заяви, че компанията няма да се ангажира, да преговаря или да плаща за изнудването. Компанията е наясно със скорошните опити за изнудване и остава във връзка със засегнатите клиенти, за да предостави подкрепа, допълва говорителят.
SalesLoft не е отговорила веднага на запитването за коментар.
В имейла Salesforce посочва, че хакерите изглежда са събрали записи, взети от приложението Drift, в рамките на голям набор от данни, който миналата седмица е пуснат в продажба във форум за киберпрестъпления, вместо да крадат информация, възползвайки се от уязвимост в основната платформа на Salesforce.
По-голямата част от данните, откраднати от множество клиенти на Salesforce чрез приложението Drift, които излязоха наяве през септември, са информация за контакт с клиенти и основни данни за IT поддръжка. Но в част от случаите става дума и за токени за достъп за оторизация на потребителите и информация за IT конфигурацията на клиента.
На 19 август SalesLoft е посъветвала клиентите си да актуализират токените си за достъп, използвани за защита във връзката между Drift и приложенията на Salesforce, за да предотвратят проникването на външни лица.
През август Google Threat Intelligence Group предупреди бизнеса за мащабна кампания за кражба на данни, насочена към потребители на Salesforce чрез приложението Drift на SalesLoft между 8 и 15 август. Изследователите заявиха, че хакерите са атакували чувствителни идентификационни данни, пароли и някои токени за достъп до базата данни.
Говорителят на Salesforce отказва да каже колко от клиентите на компанията са засегнати от пробива. По думите му Salesforce е „възстановила интеграциите“ в технологиите на SalesLoft след паузата, но не и приложението Drift, което остава деактивирано.
 12:24 | 08.10.25 г.

 Ройтерс: Войната в Черно море се разширява и поставя на изпитание червените линии на НАТО
 Защо всеки 2-и фиш за средна скорост пада в съда
 Цените в България растат двойно по-бързо на месечна база от средното за еврозоната
 България и Румъния също попадат в рисковата зона: ескалацията в Черно море тревожи корабособствениците
 „Евростат“: България е с най-евтиния газ за бизнеса в ЕС, цените падат с 10,8%

 дава под наем, Двустаен апартамент, 70 m2 Пловдив, Кършияка, 400 EUR
 дава под наем, Офис, 550 m2 София, Хладилника, 4750 EUR
 дава под наем, Гараж, паркомясто, 15 m2 София, Зона Б19, 75 EUR
 дава под наем, Тристаен апартамент, 102 m2 София, Център, 1050 EUR
 продава, Тристаен апартамент, 68 m2 Варна, Владиславово, 122900 EUR

 Енергийният преход не трябва да става за сметка на индустрията
 Уолстрийт не трепва пред избори: S&P 500 е на плюс след междинните вотове
 Ще си извлекат ли републиканците поука от това поражение? Едва ли
 Победата на демократите в САЩ поставят под риск бума на AI центровете за данни
 Елиуд Кипчоге: За човека няма граници

 Електрическа триколка доставя товари на недостъпни места
 Легендата Ford Mustang Fastback се завръща с V8 и 360 к.с.
 Volvo представи най-издръжливия камион в историята си
 Много шофьори правят грешка при паркиране на кола с автоматик
 Слабите места на Mercedes-Benz GLA на старо

 Посланието на САЩ към президента Тръмп
 Путин губи контрол над Източна Европа, но може да спечели на Запад
 МС дава над 1,1 млн. евро за семейства, чиито деца не са в детски градини
 Заплаха за Путин: Служители на норвежка медия са в списъка на издирваните лица в Русия
 Как армията от хакери на Ким превърна Северна Корея в лидер в кражбите на криптовалути?